Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Web Application Firewall WAF
Top-Angebote
Produkte zum Begriff Web Application Firewall WAF:
-
Allied Telesis Advanced Firewall Abonnement-Lizenz 5 Jahre incl. Application Control/Web Control f/ AR4050S (AT-AR4-UTM-01-5YR)Produktbeschreibung: Allied Telesis Advanced Firewall - Abonnement-Lizenz (5 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 5 Jahre, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Firewall, moderne Bedrohungsabwehr, Anzahl Lizenzen: 1 Lizenz3373,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allied Telesis Advanced Firewall Abonnement-Lizenz 3 Jahre incl. Application Control/Web Control f/ AR4050S (AT-AR4-UTM-01-3YR)Produktbeschreibung: Allied Telesis Advanced Firewall - Abonnement-Lizenz (3 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 3 Jahre, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Firewall, moderne Bedrohungsabwehr, Anzahl Lizenzen: 1 Lizenz2024,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
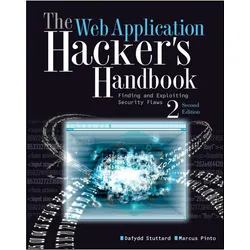
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
-
Wie kann der Adobe Application Manager die Firewall umgehen, obwohl sie blockiert ist?
Es ist unwahrscheinlich, dass der Adobe Application Manager die Firewall umgehen kann, wenn diese ordnungsgemäß konfiguriert ist. Die Firewall ist dafür verantwortlich, den Datenverkehr zu überwachen und unerwünschte Verbindungen zu blockieren. Wenn der Adobe Application Manager dennoch eine Verbindung herstellen kann, könnte dies darauf hindeuten, dass die Firewall nicht richtig konfiguriert ist oder dass andere Umgehungstechniken verwendet werden. Es ist wichtig, die Firewall-Einstellungen zu überprüfen und sicherzustellen, dass sie korrekt funktioniert, um unerwünschten Datenverkehr zu blockieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet das Kennzeichen WAF?
Was bedeutet das Kennzeichen WAF? Das Kennzeichen WAF steht für den Kreis Warendorf in Nordrhein-Westfalen. Es wird für Fahrzeuge aus diesem Landkreis verwendet. Die Buchstabenkombination WAF ist eine Abkürzung für Warendorf und dient zur Identifizierung des Herkunftsortes eines Fahrzeugs. Durch das Kennzeichen WAF können Behörden und andere Verkehrsteilnehmer schnell erkennen, aus welcher Region ein Fahrzeug stammt. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Web Application Firewall WAF:
-
Allied Telesis Advanced Firewall Abonnement-Lizenz 1 Jahr incl. Application Control/Web Control f/ AR4050S (AT-AR4-UTM-01-1YR)Produktbeschreibung: Allied Telesis Advanced Firewall - Abonnement-Lizenz (1 Jahr) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Firewall, moderne Bedrohungsabwehr, Anzahl Lizenzen: 1 Lizenz687,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allied Telesis Advanced Firewall Abonnement-Lizenz 5 Jahre incl. Application Control/Web Control f/ AR4050S (AT-AR4-UTM-01-5YR)Produktbeschreibung: Allied Telesis Advanced Firewall - Abonnement-Lizenz (5 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 5 Jahre, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Firewall, moderne Bedrohungsabwehr, Anzahl Lizenzen: 1 Lizenz3373,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allied Telesis Advanced Firewall Abonnement-Lizenz 3 Jahre incl. Application Control/Web Control f/ AR4050S (AT-AR4-UTM-01-3YR)Produktbeschreibung: Allied Telesis Advanced Firewall - Abonnement-Lizenz (3 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 3 Jahre, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Firewall, moderne Bedrohungsabwehr, Anzahl Lizenzen: 1 Lizenz2024,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
-
Wie kann der Adobe Application Manager die Firewall umgehen, obwohl sie blockiert ist?
Es ist unwahrscheinlich, dass der Adobe Application Manager die Firewall umgehen kann, wenn diese ordnungsgemäß konfiguriert ist. Die Firewall ist dafür verantwortlich, den Datenverkehr zu überwachen und unerwünschte Verbindungen zu blockieren. Wenn der Adobe Application Manager dennoch eine Verbindung herstellen kann, könnte dies darauf hindeuten, dass die Firewall nicht richtig konfiguriert ist oder dass andere Umgehungstechniken verwendet werden. Es ist wichtig, die Firewall-Einstellungen zu überprüfen und sicherzustellen, dass sie korrekt funktioniert, um unerwünschten Datenverkehr zu blockieren. **
Ähnliche Suchbegriffe für Web Application Firewall WAF
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet das Kennzeichen WAF?
Was bedeutet das Kennzeichen WAF? Das Kennzeichen WAF steht für den Kreis Warendorf in Nordrhein-Westfalen. Es wird für Fahrzeuge aus diesem Landkreis verwendet. Die Buchstabenkombination WAF ist eine Abkürzung für Warendorf und dient zur Identifizierung des Herkunftsortes eines Fahrzeugs. Durch das Kennzeichen WAF können Behörden und andere Verkehrsteilnehmer schnell erkennen, aus welcher Region ein Fahrzeug stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.